Cyber esperti senza bussola
di Lorenzo Bruno
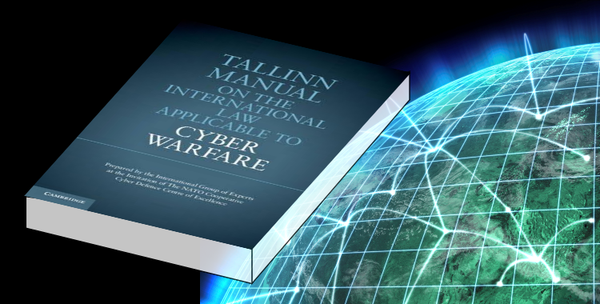
A febbraio 2017 la Cambridge University Press ha pubblicato il Tallinn Manual 2.0 on the International Law Applicable to Cyber Operations, curato dal prof. Michael N. Schmitt in qualità di direttore del progetto e da Liis Vihul come managing editor. Il volume è l’edizione ampliata, aggiornata e significativamente rivista del primo Tallinn Manual, uscito quattro anni prima. Nato su invito del NATO Cooperative Cyber Defence Centre of Excellence (CCD COE) di Tallinn, in Estonia, centro accreditato dalla NATO ma non parte della sua struttura di comando, è il risultato del lavoro collettivo di un gruppo internazionale di esperti di diritto internazionale pubblico, che hanno operato a titolo accademico e personale. L’opera quindi non è da intendersi come posizione ufficiale della NATO né dei singoli governi.
Pur avendo natura strettamente accademica e nessun valore formalmente vincolante, il manuale è oggi tra i riferimenti più influenti e più citati per capire come le norme e i principi consolidati del diritto internazionale vadano interpretati e applicati alle attività nel cyberspazio. Non è però esente da critiche: alcuni Stati e studiosi ne contestano l’impostazione o singole conclusioni.
Dalle operazioni più intense al tempo di pace
Il salto di scala rispetto alla versione del 2013 sta nel campo d’applicazione. Il primo Tallinn Manual si concentrava sulle operazioni cibernetiche più gravi, affrontando sia lo jus ad bellum (uso della forza e legittima difesa) sia lo jus in bello (diritto dei conflitti armati), pur con alcuni riferimenti a temi generali come sovranità, giurisdizione e responsabilità dello Stato. Il Tallinn Manual 2.0 estende l’analisi in modo sistematico al diritto internazionale del tempo di pace, che disciplina la gran parte delle attività cibernetiche quotidiane tra gli Stati.
Il presupposto dell’intera opera non è cambiato: il cyberspazio non è un vuoto giuridico (legal vacuum), leviamoci questa idea dalla testa. Le norme preesistenti del diritto internazionale si applicano anche a infrastrutture, reti e attività informatiche, con incertezze e disaccordi su come vadano interpretate.
Il manuale
Il volume è un’opera monumentale articolata in 154 regole black letter. Ciascuna è corredata da un’approfondita analisi, da commenti tecnici dettagliati e da esempi pratici elaborati dal gruppo di lavoro, dando spesso conto delle divergenze interpretative tra gli esperti.
Si parte dalla sovranità e dalla due diligence. Il manuale esamina come il principio di sovranità statale si estenda alle infrastrutture ICT e alle attività localizzate fisicamente o logicamente nel territorio di uno Stato, registrando tra gli esperti opinioni diverse sulla soglia oltre la quale si configura una violazione. Quanto alla due diligence, offre criteri di valutazione per le operazioni cibernetiche che ledono i diritti di altri Stati con conseguenze negative gravi. Si tratta di regole che il manuale presenta come diritto vigente, ma la cui natura vincolante nel cyberspazio è contestata da alcuni Stati.
Altro pilastro è la responsabilità internazionale dello Stato, dove uno dei nodi più complessi è l’attribuzione. Il manuale esamina i criteri giuridici in base ai quali un’operazione informatica malevola, condotta da proxy o da hacker sponsorizzati, può essere imputata a uno Stato secondo le regole generali della responsabilità internazionale, illustrando anche le contromisure lecite che la vittima può adottare per indurre lo Stato responsabile a cessare il comportamento illecito.
Centrali sono poi il divieto di intervento e il divieto dell’uso della forza. Il testo individua i criteri per stabilire quando un’incursione informatica viola il principio di non intervento negli affari interni di un altro Stato e quando un attacco cibernetico raggiunge la soglia dell’«uso della forza» (vietato dall’articolo 2, paragrafo 4, della Carta delle Nazioni Unite) o si qualifica come «attacco armato», attivando il diritto intrinseco alla legittima difesa individuale o collettiva (articolo 51).
Poi ci sono i diritti umani. Come è giusto che sia. Vengono esaminate le modalità con cui il diritto internazionale dei diritti umani si applica alla sorveglianza, al diritto alla privacy e alle limitazioni della libertà di espressione e di informazione nello spazio cibernetico.
Infine, i regimi specializzati. L’opera esplora l’intersezione tra il cyberspazio e specifiche aree del diritto internazionale, tra cui il diritto diplomatico e consolare, il diritto del mare, il diritto dello spazio e la disciplina internazionale delle telecomunicazioni, considerando anche l’uso cibernetico di satelliti, navi e aeromobili.
Metodo e rilevanza strategica
La stesura ha richiesto diversi anni di lavoro e il coinvolgimento diretto di circa venti esperti legali di fama internazionale. Un punto di forza del processo è stata la consultazione informale di numerosi Stati e di oltre cinquanta revisori paritari, che hanno fornito riscontri e osservazioni basati sulle rispettive prassi, senza che ciò implichi il loro avallo del testo finale. Il risultato riflette non solo la teoria giuridica, ma anche la varietà di sensibilità e orientamenti diplomatici e militari presenti a livello globale.
Oggi il Tallinn Manual 2.0 è uno strumento di lavoro pensato per consiglieri legali e responsabili delle politiche di sicurezza, e consultato da ministeri degli esteri, forze armate e università. Proprio perché la prassi degli Stati è nel frattempo cambiata, il manuale è in corso di aggiornamento con il progetto Tallinn Manual 3.0. Il lavoro, che come i precedenti resta accademico e non vincolante, mira a mantenere l’opera allineata alla prassi statale, contribuendo a orientare i comportamenti verso standard condivisi di stabilità, prevedibilità e rispetto della legalità internazionale nel cyberspazio.
Il Belpaese
Diamo troppo spesso per scontato che chi è chiamato a governare, analizzare e legiferare si muova lungo coordinate condivise. All’interno del panorama istituzionale italiano, la conoscenza delle linee guida dovrebbe essere un prerequisito consolidato. Eppure, osservando il dibattito pubblico tra conferenze lungo tutto lo Stivale, saggi sulle guerre ibride e analisi quotidiane sui conflitti cyber, dove spesso la competenza tecnica si fonde in modo disinvolto con la geopolitica, sorge un dubbio legittimo: quanti, tra coloro che si esprimono con perentorietà, hanno reale consapevolezza di questo documento? Una domanda la cui risposta rimane complessa e per nulla scontata.
Il tema non è accademico, le cronache recenti di attacchi informatici ci ricordano che nel cyberspazio la distanza tra il dibattito e la difesa si misura in ore, non in convegni, in tecnici, non in opinionisti o scrittori messi sul palco. Sapere quando un’intrusione viola la sovranità, quando un’operazione è attribuibile a uno Stato, quali contromisure sono lecite e quali doveri di diligenza ricadono su chi ospita le infrastrutture non è materia da panel: è il terreno su cui si decidono risposte, alleanze e responsabilità.
Da qui alcune domande sorgono, poste sempre con spirito costruttivo. Quanto spazio dedichiamo allo studio sistematico dei documenti di riferimento rispetto al tempo speso in dibattiti e opinioni? Le regole del diritto internazionale sul cyberspazio sono parte della formazione di chi decide, o restano patrimonio di pochi specialisti del settore? Quando si parla di attribuzione e di risposta, ci si basa sui criteri giuridici o sulle impressioni del momento? E se altri sistemi e altri Stati hanno già letto, discusso e adottato quelle stesse regole, siamo certi di non trovarci un passo indietro proprio nel momento in cui servirebbe essere un passo avanti?
Non si tratta di puntare il dito, non è questo l’intento, ma di chiedersi come rendere più solida la preparazione di chi ha il compito di proteggerci. Meno rumore e più studio dei testi possono non essere una soluzione sufficiente, ma sono probabilmente un punto di partenza necessario: perché in un ambiente in cui basta poco per essere bucati, la consapevolezza del diritto non è un lusso, ma una forma di difesa.